特集記事
株式会社セカフィー
電子機器への物理アクセスを想定していますか? 〜 基板・半導体を狙う「物理攻撃」と、基板・パッケージ・周辺回路による対策 〜
株式会社セカフィー
電子機器への物理アクセスも、攻撃面になる
IoT機器や産業機器、自動車、ドローンなど、多くの電子機器がネットワークにつながるようになり、サイバーセキュリティ対策の重要性は広く認識されるようになりました。通信の暗号化、認証、ソフトウェアアップデート、脆弱性管理など、ネットワークやソフトウェアを狙う攻撃への対策は広く進められています。
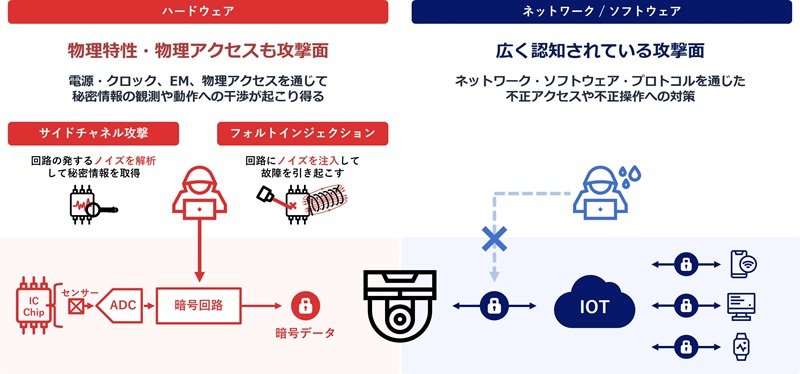
一方で、電子機器のセキュリティにはもう一つの攻撃面があります。それが、電子機器そのものへの物理アクセスを起点とする「物理攻撃」です。出荷後の電子機器に攻撃者が物理的にアクセスできる場合、筐体を開けて基板や半導体、電源、信号線などに接触し、測定・操作できる可能性があります。ネットワーク越しの攻撃だけでなく、機器内部のハードウェアそのものも攻撃対象となり得ます。
基板・半導体を狙う「物理攻撃」とは
代表的な物理攻撃の一つが、サイドチャネル攻撃(Side-Channel Attack:SCA)です。半導体や電子回路が動作すると、処理内容に応じて消費電力や電磁波などにわずかな変化が生じます。サイドチャネル攻撃では、こうした本来は情報伝達を目的としていない物理現象を測定・解析し、暗号処理などの内部情報を推定します。
もう一つの代表例が、フォルトインジェクション攻撃(Fault Injection:FI)です。こちらは電圧や電磁波などを利用して回路の動作を意図的に乱し、通常とは異なる処理を引き起こします。簡単に表現すれば、SCAは「回路の動きを観測する攻撃」、FIは「回路の動きを意図的に乱す攻撃」です。
こうした攻撃では半導体だけでなく、電源・GND、基板上の配線、テストポイント、パッケージなど、電子機器を構成するさまざまな部分が攻撃経路になり得ます。
なぜ今、物理攻撃まで考える必要があるのか
製品セキュリティを取り巻く制度でも、単にセキュリティ機能を搭載するだけでなく、どのようなリスクを想定し、どのような対策を行ったのかを説明できることが重視されつつあります。
EUのCyber Resilience Act(CRA)では、メーカーにサイバーセキュリティリスク評価を求め、その結果を製品の計画、設計、開発、製造、保守などに反映するとともに、採用した対策を技術文書に含めることが求められています。CRAが物理攻撃への対策を一律に求めるものではありませんが、製品ごとのリスクを評価し、必要な対策を設計や開発に反映することが求められます。
国内でもJC-STARでは、通信機器およびネットワークカメラ向けの★3セキュリティ要件・適合要件が公開され、筐体の破壊・改変への保護など、物理アクセスを意識した要件も含まれています。
すべての電子機器で、あらゆる物理攻撃への対策が必要ということではありません。攻撃者による物理アクセスが想定される電子機器では、物理攻撃も含めたリスクを把握し、必要な対策を講じ、その内容を説明できることが重要になっています。
基板・パッケージ・周辺回路も、物理攻撃対策の選択肢に
物理攻撃への対策というと、半導体内部に特別なセキュリティ機能を搭載する方法を想像するかもしれません。しかし、電子機器全体で考えると、対策の選択肢はそれだけではありません。
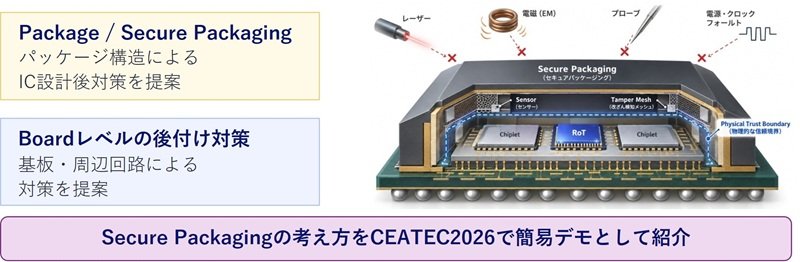
例えば、電磁波漏洩の低減や外部からの電磁的な結合を抑えることを狙った材料・構造、電源経路に対する回路上の工夫、異常な電圧変化やプローブの接近を監視する回路、パッケージや基板へのアクセスを検知する仕組みなど、基板・パッケージ・周辺回路を利用した対策も考えられます。
攻撃経路や守るべき情報は電子機器によって異なり、単一の対策だけで十分とは限りません。機器ごとに脅威を整理し、適切な対策を組み合わせることが重要です。
重要なのは、対策を実装するだけでなく、その効果まで確認すること
物理攻撃対策では、対策を実装すること自体がゴールではありません。例えば電磁波を抑制する材料を追加しても、実際にサイドチャネル情報が十分に低減されたかは測定してみなければ分かりません。電源回路に対策を追加した場合も、フォルトインジェクションへの耐性がどの程度変化したかを確認する必要があります。
リスク把握 → 対策設計・実装 → 対策有効性確認
セカフィーでは、この一連の流れを重視しています。守る対象と想定する攻撃を整理し、それに応じた対策を設計・実装した上で、想定した攻撃条件のもとでSCAやFIなどの評価を行い、対策効果を確認します。
セカフィーの「基板・パッケージレベルでの物理攻撃対策支援」
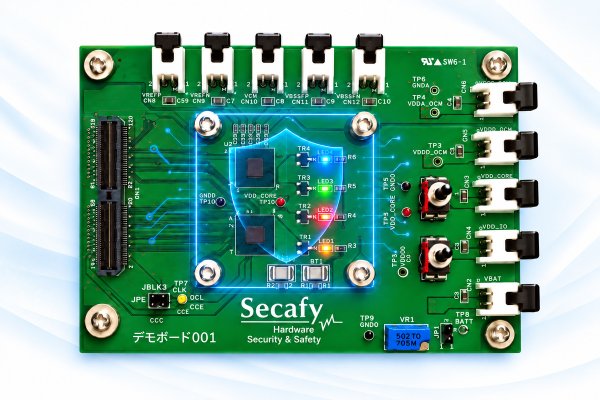
セカフィーはCEATEC 2026において、基板上での物理攻撃対策を分かりやすく紹介する簡易デモを展示しました。
デモ基板では、センサーチップとユーザーチップを組み合わせ、電源遮断、プローブ接近・電源異常、パッケージ開封などを検知し、攻撃を検知した際に対処するという考え方を紹介しました。
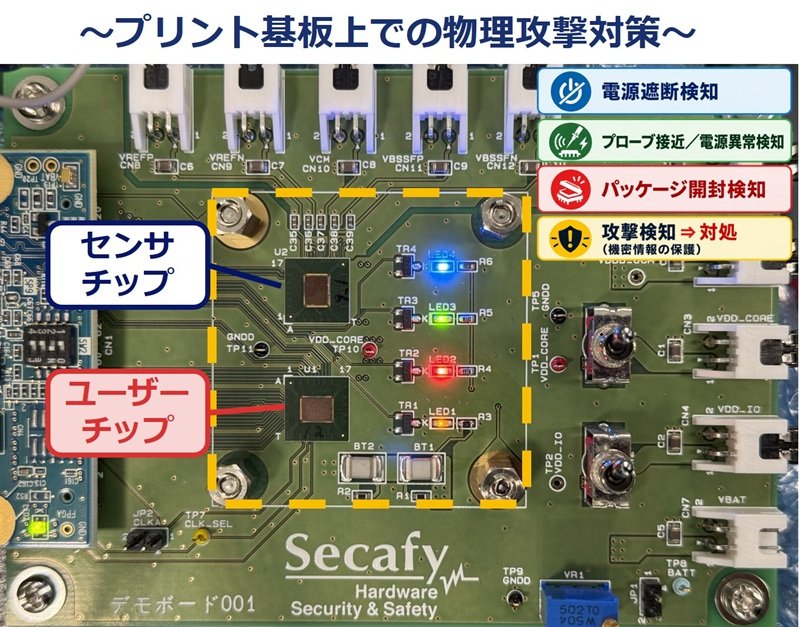
セカフィーでは、基板・パッケージ・周辺回路を活用した物理攻撃対策を支援しています。
対象となる電子機器や想定する攻撃に応じて、物理攻撃リスクの整理、対策方式の検討、試作・実装、サイドチャネル攻撃やフォルトインジェクション攻撃による効果確認まで支援します。
「自社製品ではどこまで物理攻撃を想定すべきか」「基板やパッケージを含めて、どのような対策が考えられるか」といった段階からご相談いただけます。
株式会社セカフィー
株式会社セカフィーは、独自の「ノイズ評価技術」と「セキュリティ評価技術」を強みとするハードウェアセキュリティの専門企業です。IoTや産業機器などを狙う物理攻撃リスクを的確に解析・評価し、基板や周辺回路を活用した対策の設計から有効性確認までを一貫して支援することで、ハードウェアの根本から電子機器の安全性を守ります。
https://secafy.com/ YouTube「基板の窓口」チャンネル
 「基板の窓口」公式Xアカウント


同じカテゴリの記事